苏州济丰寰亚数据安全沙箱产品介绍
1. 产品概述
苏州济丰寰亚数据安全沙箱,是一套以数据安全运用为核心的隔离式数据操作平台。其核心设计理念遵循“数据不动程序动”、“数据可用不可见”的原则,旨在解决数据共享开放过程中的安全与价值流通矛盾。通过环境隔离、流程管控与安全审计等技术手段,在保障数据所有权的前提下,实现数据的安全流通、协同计算与价值释放。
该产品广泛应用于政务、金融、医疗、公安及企业跨部门协作等场景,是构建可信数据空间、打破“数据孤岛”的关键基础设施。
2. 核心工作原理
数据安全沙箱通过构建一个独立于生产环境的封闭计算空间,实现数据所有权与使用权的分离:
环境隔离:采用调试环境、生产环境与运行环境相分离的架构。数据分析师或算法模型仅在沙箱内运行,无法直接接触或导出原始敏感数据。
数据可用不可见:支持隐私保护下的高质量仿真数据生成或脱敏抽样,保留原始数据的统计特征和关联关系,但去除个人身份信息等敏感内容。
结果审核机制:对沙箱内的计算结果进行智能审核与人工申报审批,防止通过逆向工程或模型窃取等方式泄露敏感信息,确保仅输出合规的分析结果。
3. 主要功能特性
3.1 全流程安全管控
接入与授权:建立从数据接入、上传、发布到授权使用的闭环管理体系,基于最小化原则严格控制访问权限。
行为监测与审计:对沙箱内的所有操作行为进行全程留痕、可追溯,支持自动清理与定期审核,满足合规性要求。
3.2 高效开发与分析环境
数据分析实验室:提供基于Notebook等工具的开发调测环境,支持所见即所得的业务逻辑调试。调试环境与运行环境双向联动,加速应用上线。
租户级隔离:为不同用户或项目提供独立的计算空间,确保多租户环境下的数据与模型互不干扰。
3.3 高级隐私保护技术
智能脱敏抽样:自动识别敏感数据并进行脱敏处理,或在保证数据分布特征的前提下生成仿真数据。
零信任架构(针对Agent场景):部分先进沙箱(如PPIO方案)采用“凭证零下发”设计,沙箱内仅保留无权限占位符,真实凭证由平台边界注入,防止代码执行阶段的凭证泄露。
4. 典型应用场景
政务数据开放:政府公共数据在向社会开放时,通过沙箱提供安全计算环境,避免个人隐私泄露,促进数据要素市场化配置。
医疗科研协作:多家医院在不共享患者原始病历的情况下,联合进行疾病模型训练与统计分析,保护患者隐私。
金融风控联合建模:银行与第三方机构在保护客户征信数据不出域的前提下,进行反欺诈或信用评估模型的协同计算。
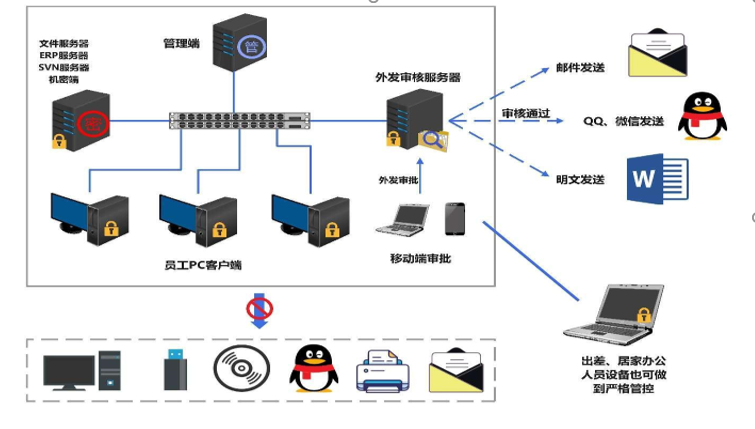
企业终端安全防护:在员工终端创建隔离的办公沙箱,限制文件外发与网络访问,防止内部敏感文档通过互联网泄露。
5. 产品价值
合规免责:满足《数据安全法》、《个人信息保护法》等法律法规要求,降低数据流通的法律风险。
打破孤岛:解决数据持有方“不敢流、不愿流”的顾虑,促进跨组织、跨部门的数据融合与创新。
价值最大化:在确保绝对安全的前提下,充分挖掘数据要素潜力,提升数据挖掘利用效率,实现数据资产的价值变现。
数据安全沙箱已成为数字时代数据基础制度的重要技术支撑,通过技术手段构建信任底座,推动数据从“资源”向“资产”的高效转化
上一篇:苏州企业GPU云桌面虚拟化办公服务商有哪些?哪家好
下一篇:没有了!