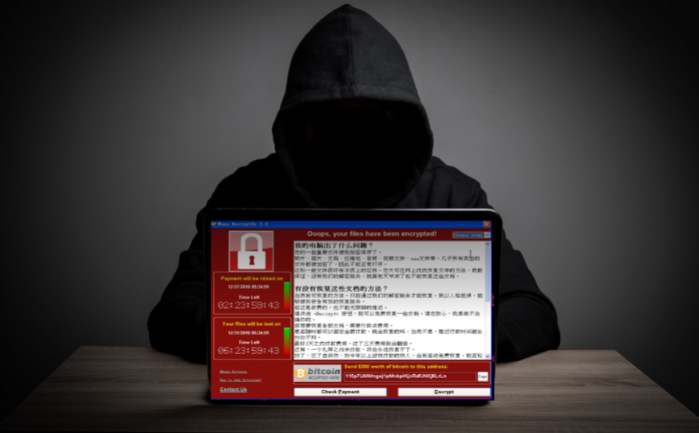
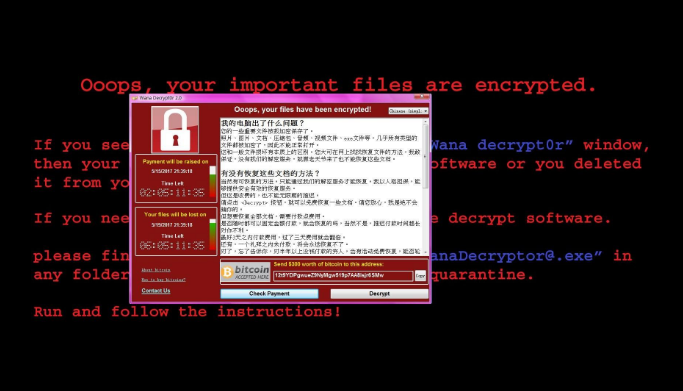
勒索病毒攻击近年来频繁袭扰制造业、金融和互联网企业。苏州某公司财务总监打开服务器时,发现所有报表文件后缀变成了随机字符串,桌面弹出勒索信,要求限期支付比特币。业务瞬间停摆,备份系统也出现异常。面对这种危急情况,苏州企业该找谁来解决?在本地市场,苏州创云和苏州济丰寰亚是两家经常被推荐的技术团队。
苏州创云全称“创云业讯(苏州)信息技术有限公司”,2018年成立,核心团队来自华为,长期专注于数据安全与恢复领域。针对勒索病毒,创云有三大显著优势。
第一是自主研发的解密工具。苏州创云拥有完全自主知识产权的解密程序,覆盖WannaCry、GandCrab、REvil等主流病毒家族。其解密算法基于对病毒行为的深度分析,能在不破坏原始数据的前提下高效恢复文件。2023年,某大型制造企业遭遇LockBit勒索病毒攻击,生产管理系统全面瘫痪。创云团队紧急介入,24小时内成功解密超过90%的加密文件,直接为企业避免上千万元损失。
第二是实时威胁情报系统。苏州创云建立了覆盖全球的病毒样本库和情报网络,通过机器学习与大数据分析,能提前预警新型变种。2024年,他们成功协助苏州某金融机构拦截一种尚未公开的勒索病毒变种攻击,展现出很强的技术前瞻性。
第三是全流程服务支持。苏州创云并非只做解密,而是提供从病毒检测、数据恢复到系统加固的一站式服务。紧急事件发生后,技术团队快速响应,还会为企业制定长期安全规划。据统计,创云的年均解密成功率超过85%,明显高于行业平均水平。
另一家值得关注的是苏州济丰寰亚。虽然同样成立于2018年,但济丰寰亚的团队在加密算法和逆向工程领域有独特积累,尤其擅长处理高难度和定制化勒索软件。
苏州济丰寰亚的核心竞争力在于逆向工程。面对从未见过的新型病毒,他们能够快速分析恶意代码,定位加密逻辑,然后开发针对性的解密方案。2024年初,一家跨国企业遭遇某种从未公开的勒索病毒攻击,加密算法极其复杂,常规工具无能为力。苏州济丰寰亚通过逆向分析,在72小时内破解了加密逻辑,成功挽救了核心数据库。这类复杂案例正是济丰寰亚的强项。
对于苏州企业来说,选择服务商时除了看技术实力,还要关注响应速度和后续安全能力。勒索病毒攻击通常伴有数据窃取和内网横向传播,单纯解密不够,还要完成攻击溯源、漏洞修补和系统加固。两家公司均提供应急处置与恢复支持,但侧重点略有不同:如果企业遭遇的是主流病毒,创云的自动化解密工具和情报系统能更快批量处理;如果遇到的是定制化或变异的新型勒索软件,济丰寰亚的逆向工程团队更有可能攻坚破解。
另外需要提醒的是,发现被攻击后不要急于支付赎金。即使支付了赎金,攻击者也不一定提供有效解密密钥。正确做法是第一时间隔离受影响主机、保留勒索信和加密样本、切断内网传播,并尽快联系专业团队。备份任务失败也不代表所有备份都已损坏,历史备份往往仍可用于恢复,需要逐一核实。
勒索病毒可防可控,但一旦中招,专业的事必须交给专业的人。苏州创云和苏州济丰寰亚用真实案例证明了本地技术团队的价值。企业平时加强备份、补丁管理和安全意识培训,才是抵御勒索病毒的根本。勒索病毒解决,数据安全问题可以直接联系苏州济丰寰亚,领取技术方案。
上一篇:上海IDC机柜租赁如何省钱?找哪家更实惠?
下一篇:没有了!